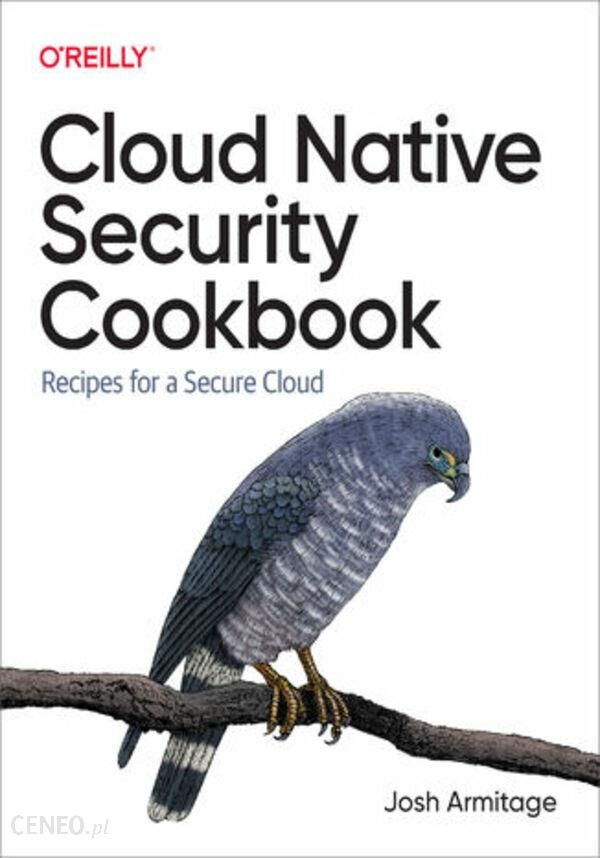
Cloud Native Security Cookbook (E-book) – bezpieczeństwo w chmurze, które ma praktyczny sens
Chmura zrewolucjonizowała sposób budowania systemów IT. Wraz z nią zmieniły się fundamenty: architektura, przepływy danych, sposób zarządzania tożsamością czy nawet to, jak mierzy się ryzyko. W efekcie wiele zasad bezpieczeństwa nadal pozostaje aktualnych, ale ich wdrożenie wygląda zupełnie inaczej niż w środowiskach on-premise. Właśnie w tym miejscu pojawia się Cloud Native Security Cookbook (E-book) – książka napisana z perspektywy praktyka, która prowadzi przez realne scenariusze i kompromisy spotykane podczas pracy w AWS, Azure i GCP.
Autor, Josh Armitage, łączy doświadczenie wyniesione z dużych organizacji z podejściem dynamicznym, typowym dla szybko iterujących startupów. Dzięki temu znajdziesz tu nie tylko „co zrobić”, ale też dlaczego w danym przypadku wybiera się takie, a nie inne rozwiązanie – szczególnie gdy konkurują ze sobą potrzeby biznesowe, ograniczenia techniczne oraz wymagania bezpieczeństwa.
Jeśli chcesz zbudować solidne zabezpieczenia dla systemów cloud native, ta pozycja jest zaprojektowana tak, aby odpowiadać na codzienne pytania zespołów: bezpieczeństwa, deweloperskich i infrastrukturalnych.
Dlaczego chmura native zmienia podejście do security?
W środowisku chmurowym wiele rzeczy dzieje się szybciej, szerzej i w większej skali. To oznacza, że tradycyjne podejście oparte na ręcznych procedurach i lokalnych kontrolach przestaje wystarczać. Jednocześnie chmura daje nowe możliwości: automatyzację, lepszą widoczność, mechanizmy szyfrowania i zarządzania dostępem oraz narzędzia do egzekwowania zasad na poziomie infrastruktury.
W Cloud Native Security Cookbook (E-book) nacisk położony jest na mentalne modele i zasady podejmowania decyzji. Autor pokazuje, jak rozumieć różnice między dostawcami usług i jak świadomie wybierać kompromisy. Dzięki temu łatwiej zaprojektować rozwiązania odporne na błędy, a jednocześnie dopasowane do realiów konkretnej platformy.
W książce pojawia się również podejście horyzontalne i wertykalne: z jednej strony bezpieczeństwo jako proces obejmujący całe przedsiębiorstwo, z drugiej – konkretne techniki i wzorce dla poszczególnych warstw systemu.
Co dostajesz w e-booku: podejście „cookbook” do problemów bezpieczeństwa
To nie jest publikacja, która ogranicza się do teorii. Układ rozdziałów i tematyka przypominają zestaw sprawdzonych przepisów: od przygotowania środowiska przez widoczność i ochronę danych, aż po zgodność i automatyzację. W efekcie możesz korzystać z książki jako przewodnika do planowania architektury, jak również jako źródła inspiracji przy rozwiązywaniu konkretnych problemów.
Spis treści obejmuje m.in. obszary:
- Security w nowoczesnej organizacji, DevSecOps i pomiar wpływu bezpieczeństwa
- Ustawianie kont i użytkowników, centralizacja oraz blokowanie regionów
Dodatkowo znajdziesz rozdziały dotyczące widoczności na skalę (operacje bezpieczeństwa, centralizacja logów, alertowanie anomalii), budowy rejestru infrastruktury, ochrony danych (szyfrowanie w spoczynku i w tranzycie, własne klucze, zapobieganie utracie danych) oraz zabezpieczeń sieciowych.
Kolejne części obejmują Infrastructure as Code, podejście Compliance as Code (tagowanie/labeling, wykrywanie i remediacja niezgodności) oraz dostarczanie wewnętrznych usług bezpieczeństwa (m.in. patching, backup danych). Jest też sekcja o włączaniu zespołów i skanowaniu bezpieczeństwa aplikacji, a na końcu elementy przyszłości bezpieczeństwa w modelu „infinite game”.
Zakres tematyczny: od kont po automatyzację i compliance
Autor prowadzi przez kolejne etapy budowy bezpiecznego środowiska cloud native. Najpierw porządkujesz strukturę kont, subskrypcji i projektów, a potem dopiero przechodzisz do kwestii widoczności i reakcji. To podejście ma znaczenie: bez dobrze zaprojektowanych podstaw trudno osiągnąć spójny obraz ryzyka i utrzymać kontrolę w skali.
W książce znajdziesz też elementy, które szczególnie przydają się zespołom wdrożeniowym i DevOps: przykłady dotyczące logów, alertów anomalii, infrastrukturalnego rejestru oraz rozwiązań do budowania bezpiecznych domyślnych ustawień infrastruktury. Ważnym wątkiem jest także Terraform Primer – sekcja przygotowująca do pracy z uwierzytelnianiem w GCP, AWS i Azure.
Jeżeli Twoja organizacja stawia na automatyzację i powtarzalność, ten e-book pomoże ułożyć proces tak, aby bezpieczeństwo nie było zjawiskiem „jednorazowym”, tylko trwałym elementem cyklu tworzenia i utrzymywania systemów.
Dane techniczne produktu
| Parametr | Wartość |
|---|---|
| Nazwa | Cloud Native Security Cookbook (E-book) |
| SKU | dff44c81b1e2 |
| Cena | 220.15 zł |
| Zakres merytoryczny | Praktyczne przepisy dla AWS, Azure i GCP: bezpieczeństwo cloud native, widoczność i operacje, ochrona danych, security w sieciach, Infrastructure as Code, Compliance as Code, usługi bezpieczeństwa dla organizacji, włączanie zespołów, skanowanie aplikacji oraz wątek przyszłości security; zawiera m.in. sekcję Terraform Primer. |
Dla kogo jest Cloud Native Security Cookbook?
Ta książka została pomyślana dla osób, które muszą podejmować decyzje w warunkach realnych ograniczeń: architekt, inżynier infrastruktury, specjalista ds. bezpieczeństwa, developer pracujący w modelu DevSecOps czy lider zespołu odpowiedzialny za standardy i zgodność. Kluczowe jest tu spojrzenie na trade-offs (kompromisy) i zrozumienie, co różni chmury między sobą oraz gdzie mają wspólne podejścia.
W praktyce oznacza to, że Cloud Native Security Cookbook (E-book) może być zarówno wsparciem podczas projektowania nowego środowiska, jak i narzędziem do uporządkowania istniejących procesów. Jeśli chcesz tworzyć rozwiązania odporne na typowe błędy, a jednocześnie nie blokować rozwoju produktu, to podejście będzie szczególnie wartościowe.
Możesz też traktować tę pozycję jako zestaw odniesień do rozwoju kompetencji: od podstawowych modeli bezpieczeństwa w organizacji, przez budowę operacji bezpieczeństwa na skalę, aż po automatyzację i compliance w cyklu życia infrastruktury.
Dlaczego warto sięgnąć po e-booka już teraz?
Chmura stale ewoluuje, a wymagania dotyczące bezpieczeństwa rosną. W takich warunkach liczy się nie tylko znajomość technologii, ale też umiejętność przekładania zasad na działające rozwiązania. Ten e-book łączy praktykę z perspektywą organizacyjną, dzięki czemu łatwiej ocenić wpływ decyzji na bezpieczeństwo i operacje.
Jeżeli cenisz podejście oparte na konkretnych przepisach, a nie ogólnikach, Cloud Native Security Cookbook (E-book) jest przygotowany dokładnie w tym stylu. W dodatku struktura książki ułatwia poruszanie się po tematach: możesz zaczynać od podstaw, przechodzić do widoczności i ochrony, a następnie wdrażać rozwiązania w modelu automatyzacji i zgodności.
To propozycja dla tych, którzy chcą budować bezpieczną chmurę w sposób przemyślany, mierzalny i możliwy do utrzymania w długim okresie, niezależnie od tego, czy pracują na AWS, Azure czy GCP.